
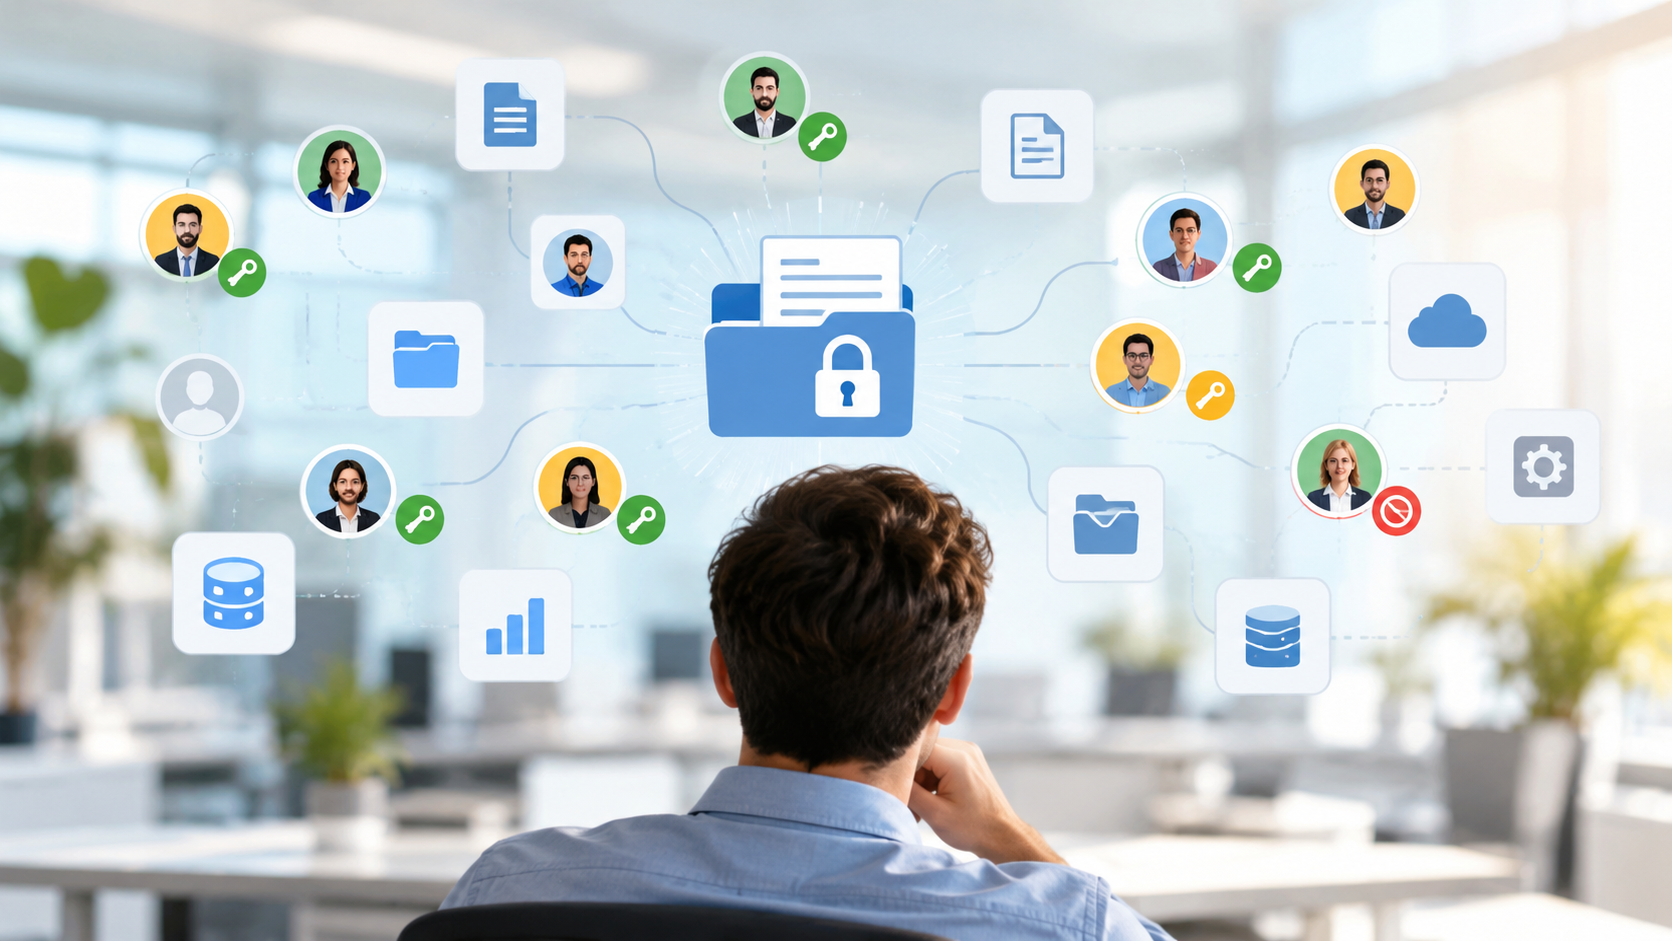
Dostopi v podjetjih se pogosto ne uredijo v enem trenutku. Nastajajo postopoma.
Nekdo dobi dostop do mape zaradi projekta. Drug sodelavec začasno dobi administratorske pravice. Zunanji partner potrebuje vpogled v določen sistem. Zaposleni zamenja oddelek, vendar mu stare pravice ostanejo. Čez nekaj let lahko nastane okolje, kjer ima veliko ljudi dostop do informacij, ki jih za svoje delo dejansko ne potrebujejo več.
To ni nujno posledica malomarnosti. Pogosto je preprosto rezultat rasti podjetja, novih orodij, sprememb vlog in vsakodnevnega pritiska, zaradi katerega se dostop hitro dodeli, veliko redkeje pa kasneje preveri.
Problem postane resen takrat, ko podjetje nima več jasnega odgovora na preprosto vprašanje:
Kdo lahko danes vidi katere podatke – in zakaj?
Dostopi se kopičijo hitreje, kot se odstranjujejo
Zaposleni običajno potrebujejo vedno več dostopov, ko prevzemajo nove naloge.
Prodajnik dobi dostop do CRM-ja. Kasneje začne sodelovati pri večjem projektu in dobi še dostop do projektne mape. Nato začasno pomaga drugi ekipi in dobi vpogled v dodatne podatke.
Čez leto se njegova vloga spremeni.
Težava je, da se novi dostopi dodajo takoj, stari pa pogosto ostanejo.
Microsoft pri upravljanju identitet opozarja prav na ta problem. Ko ljudje menjajo ekipe, vloge ali zapustijo podjetje, lahko stare pravice ostanejo aktivne. Preširoki dostopi povečujejo tako varnostno tveganje kot tudi tveganje neskladnosti, zato priporoča redne preglede uporabniških pravic. Microsoft Learn
Več dostopa ne pomeni več učinkovitosti
Včasih se pravice dodeljujejo po načelu: bolje, da ima zaposleni nekoliko več dostopa, kot da mora vsakič prositi zanj.
Na prvi pogled je to praktično.
Toda vsak dodatni dostop poveča tudi potencialno škodo, če pride do kompromitiranega računa, napačnega ravnanja ali notranje zlorabe.
Zato se pri upravljanju dostopov pogosto uporablja načelo najmanjših pravic oziroma least privilege.
NIST ga opredeljuje kot pristop, pri katerem ima uporabnik oziroma sistem samo toliko pravic, kolikor jih potrebuje za izvedbo svoje naloge – nič več. NIST Computer Security Resource Center
V praksi to pomeni, da računovodja ne potrebuje administrativnega dostopa do celotnega IT-okolja, razvijalec ne potrebuje dostopa do vseh kadrovskih podatkov, zunanji izvajalec pa naj ne vidi več sistemov, kot jih zahteva njegovo delo.
Posebno tveganje so privilegirani računi
Največ pozornosti si zaslužijo računi z razširjenimi pravicami.
To so administratorski računi, uporabniki z možnostjo spreminjanja nastavitev, dostopom do več sistemov ali možnostjo upravljanja drugih uporabnikov.
Tak račun lahko naredi veliko več škode kot običajen uporabniški račun.
Zato je pomembno vedeti ne samo, kdo ima dostop do podatkov, ampak tudi kdo lahko:
spreminja pravice drugih uporabnikov, ustvarja nove račune, izvaža velike količine podatkov, spreminja varnostne nastavitve ali dostopa do sistemov brez običajnih omejitev.
NIST posebej priporoča omejevanje privilegiranih računov na točno določene osebe oziroma vloge ter redno preverjanje, ali so takšne pravice še vedno potrebne. NIST Publications
Kaj pa zaposleni, ki zamenja delovno mesto?
Eden najbolj spregledanih trenutkov ni odhod zaposlenega, ampak njegova notranja premestitev.
Nekdo se iz prodaje preseli v drugo funkcijo. Dobi nove pravice, stare pa pogosto ostanejo.
Čez nekaj let ima lahko dostop, ki je posledica njegove celotne zgodovine v podjetju, ne pa njegove trenutne vloge.
Podobno velja za zunanje sodelavce.
Projekt se konča, vendar gostujoči račun ostane aktiven. Dokumenti so še vedno deljeni. Dostop do skupine ni odstranjen.
Microsoft pri access review postopkih posebej izpostavlja potrebo po pregledovanju gostujočih uporabnikov, aplikacij in skupin ter po rednem preverjanju, ali poslovni razlog za dostop še vedno obstaja. Microsoft Learn
Največji problem je lahko, da nihče nima popolne slike
Če podjetje uporablja le nekaj aplikacij, je stanje še razmeroma enostavno.
V večjem okolju pa se dostopi lahko razpršijo med:
Microsoft 365 ali Google Workspace, CRM, ERP, projektna orodja, oblačne storitve, lokalne strežnike, podatkovne baze, zunanje SaaS aplikacije in specializirane sisteme.
Vsako okolje ima lahko svoj način dodeljevanja pravic.
Takrat ni dovolj vprašati IT-ja:
»Kdo ima dostop?«
Pravo vprašanje je:
»Ali imamo na enem mestu pregled, kdo ima dostop do česa in na podlagi katere poslovne potrebe?«
Če odgovor zahteva pregled petih sistemov in desetih Excelovih seznamov, je to že signal, da je upravljanje dostopov postalo težko obvladljivo.
Dostop ni samo vprašanje varnosti
Preširoke pravice lahko ustvarijo tudi poslovne težave.
Če zaposleni po nesreči vidi občutljive kadrovske informacije, če zunanji partner še vedno dostopa do stare projektne dokumentacije ali če nekdo lahko spremeni podatke, za katere ni odgovoren, problem ni več samo tehničen.
Gre za vprašanje:
odgovornosti, notranjih kontrol, varstva podatkov, skladnosti in zaupanja.
Zato bi morali biti lastniki poslovnih podatkov vključeni v odločanje o dostopih. IT lahko pravico tehnično dodeli, vendar poslovni oddelek pogosto najbolje ve, kdo jo dejansko potrebuje.
Redni pregled dostopov je pomembnejši od enkratnega čiščenja
Podjetje lahko enkrat naredi veliko revizijo in odstrani nepotrebne pravice.
Čez nekaj mesecev se začnejo kopičiti znova.
Zato je bolj smiselno vzpostaviti periodični proces.
Microsoftova orodja za upravljanje identitet na primer omogočajo ponavljajoče se preglede dostopov tedensko, mesečno, četrtletno ali letno, kjer odgovorna oseba potrdi, ali uporabnik pravico še vedno potrebuje. Microsoft Learn
Podobno logiko je mogoče uvesti tudi brez posebnega orodja.
Pomembno je predvsem, da obstaja odgovornost in rutina.
Preprost test za podjetje
Izberite en pomemben sistem.
Na primer CRM, mapo z dokumentacijo, ERP ali sistem s finančnimi podatki.
Nato odgovorite na nekaj vprašanj.
Ali veste, kdo ima danes dostop?
Ali veste, kdo ima administratorske pravice?
Ali lahko pojasnite, zakaj jih ima?
Ali so med uporabniki ljudje, ki so zamenjali oddelek?
Ali imajo še vedno dostop zunanji izvajalci, katerih projekt je že končan?
Ali obstajajo skupni računi, kjer več ljudi uporablja isto geslo?
In predvsem:
Kdaj je nekdo te pravice nazadnje pregledal?
Če na zadnje vprašanje ni jasnega odgovora, je pregled verjetno že potreben.
Dober sistem dostopov zaposlenega ne ovira
Cilj ni, da bi podjetje vsak dostop maksimalno omejilo in zaposlenim otežilo delo.
Dober sistem mora omogočiti, da ljudje hitro dobijo pravice, ki jih potrebujejo.
Hkrati pa mora zagotoviti, da se te pravice spremenijo ali odstranijo, ko poslovni razlog preneha.
To je bistvo načela najmanjših pravic.
Ne gre za to, da ima zaposleni čim manj dostopa.
Gre za to, da ima točno toliko dostopa, kot ga potrebuje za svojo trenutno vlogo. NIST Computer Security Resource Center
Vprašanje ni, kdo lahko vdre v sistem
Pri kibernetski varnosti pogosto najprej razmišljamo o zunanjem napadalcu.
Toda pred tem je smiselno odgovoriti na precej bolj osnovno vprašanje.
Kdo že ima legitimno odprta vrata?
Ker če podjetje ne ve, kdo ima dostop do njegovih podatkov, je težko vedeti tudi, kdo ga ne bi smel imeti.
In prav zato je lahko eden najbolj preprostih varnostnih pregledov hkrati eden najbolj koristnih:
narediti seznam ljudi, sistemov in pravic ter pri vsakem vprašati – ali je ta dostop danes še vedno potreben?